SCS評価制度が間もなく運用開始!あらゆる業界で避けられないサプライチェーン攻撃対策の課題解決策とは?
サイバー攻撃が年々高度かつ巧妙になり、企業のサプライチェーン全体を狙ったセキュリティ上の脅威が2020年頃から急速に拡大しています。ターゲット企業の直接的な防御を回避し、セキュリティ対策が手薄な関連会社や委託先(サプライヤー)が利用しているソフトウェア、委託先のシステム、認証情報などを足掛かりに侵入するのが特徴です。
「サプライチェーン攻撃」が大きな社会問題と認識されるきっかけとなったのは、2020年に米国で発生し、世界各地で猛威を振るった事件です。米国のソフトウェア企業が提供したネットワーク管理ソフトの正規アップデートに不正なコードが混入し、導入済みの政府機関や大手企業など約1万8000組織に不正アクセスの被害が波及しました。
国内でも2022年に日本の最大手自動車メーカーの取引先の部品メーカーがランサムウェアによる被害を受け、全14工場(28ライン)が丸1日停止した事例が発生。サプライチェーン管理の重要性が強く再認識されました。
目次[非表示]
サプライチェーン攻撃に対処するSCS評価制度
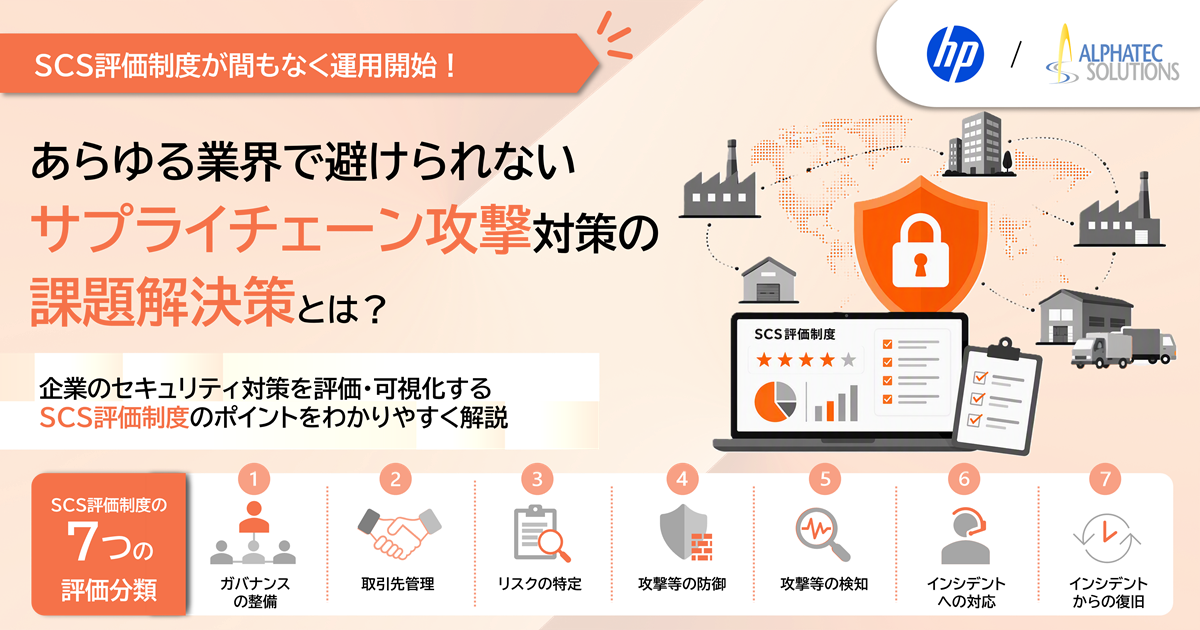
こうした背景から、経済産業省やIPA(情報処理推進機構)は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築を進めています。本制度は、企業によるセキュリティ対策の実施状況を評価・可視化し、信頼性の高い取引環境を構築することを目的とした日本のサプライチェーン構造を踏まえた評価制度であり、2026年度末(2027年3月頃)からの運用開始が予定されています。あらゆる業種で適用できるように共通化し、ハードルの低い対策から着手できる点が特徴です。大手企業の要請もあり、中小企業を含めて対応の動きが拡大しています。
SCS評価制度では、企業の対策レベルや体制の成熟度に応じた、段階的な評価水準(星[★]の数によるグレード分けで数字が大きいほど高度)が設定されています。★3は専門家による確認を伴う自己評価、★4は独立した第三者評価機関による評価が想定されています。
★3はサプライチェーンに参加する幅広い企業が、一般的なサイバー脅威に対処するために最低限備えるべき「基礎レベル」と位置付けられています。専門家による確認を伴う自己評価が基本であり、標準的な取引において必要不可欠な技術的防御策が求められます。
一方、★4は発注元や大手部品メーカーなどが、重要な社会インフラやビジネス基盤に関わる取引で求められる「標準レベル」です。独立した第三者評価機関による審査が必要となり、単なる防御にとどまらず、予兆を監視・分析する体制の整備や高度なインシデント対応力の獲得など、実証的な運用管理体制が厳格に求められます。なお、より高度なレベルとして★5も想定されていますが、詳細は2027年度以降の検討課題となっています。
| 高度な防御・運用体制の整備が必須 【評価方式】独立した「第三者評価機関」による評価 |
| 標準的な取引で必須となる「技術的防御策」が求められる 【評価方式】専門家の確認を伴う「自己評価」 |
ガバナンスから復旧まで7分類で評価
SCS評価制度では具体的に、以下の7つの大分類に基づいて、企業のセキュリティ対応力を多角的に評価します。
1. |
| サイバーセキュリティに関する基本方針や推進体制、監視・分析体制を整備しているか。 |
2. |
| 委託先などのセキュリティ対策状況を把握・管理し、サプライチェーン全体でのリスク低減を図っているか。 |
3. |
| 自社の情報資産やITシステムにおけるリスクを把握・評価しているか。 |
4. |
| 強固な認証、端末・サーバーの安全な構成維持、マルウエア感染防止などの技術的対策を講じているか。 |
5. |
| 情報機器やネットワークの挙動を継続的に監視し、異常を迅速に発見できるか。 |
6. |
| 事故や脅威が発生した際の対象範囲の明確化、初動対応、分析・判断手順を策定しているか。 |
7. |
| 被害を最小限に抑え、業務を迅速かつ安全に再開・復旧するための体制を整備しているか。 |
発注元・受注先にメリット、自社対応が困難なケースも
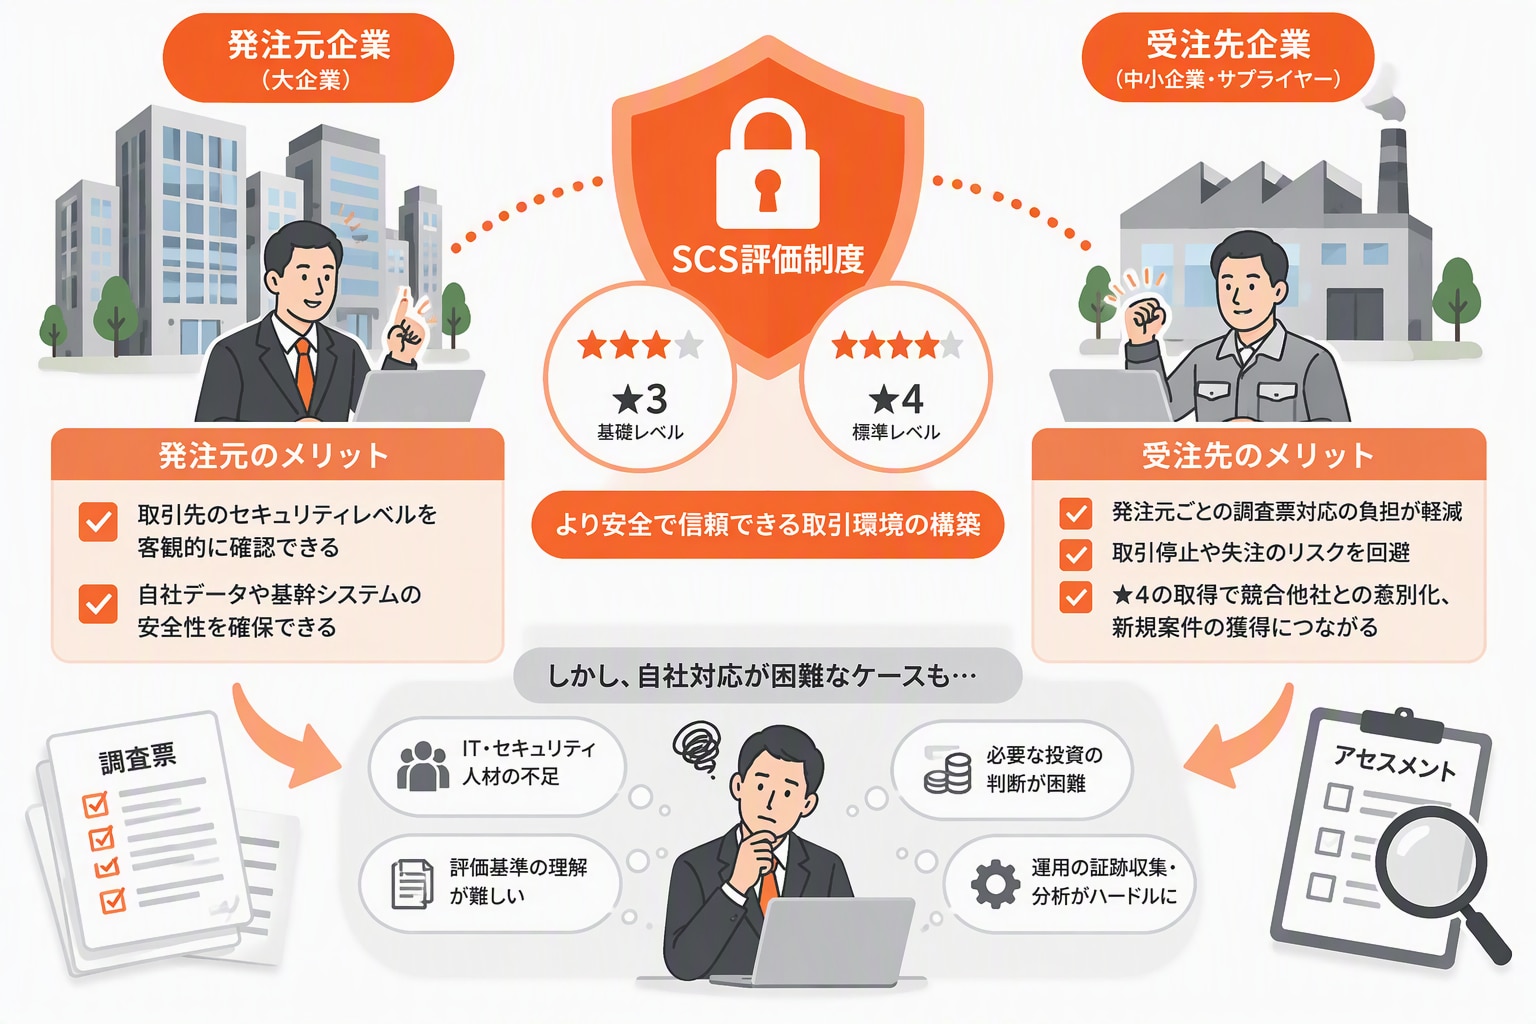
SCS評価制度への対応は、発注元と受注先の両方にメリットをもたらします。このため、今後のビジネス継続に向けた必須事項となるでしょう。発注元企業にとっては、委託先が客観的な評価水準を獲得していることを容易に確認でき、自社データや基幹システムの安全性を担保できます。
受注先企業から見ると、現在は発注元ごとに求められる調査票などへの回答の負担が劇的に減り、セキュリティ対策の不安による取引停止や失注のリスクを回避できます。加えていち早く★4まで獲得すれば、競合他社に対する差別化となり、新規案件の獲得や優先的なパートナーシップ締結に直結するメリットも期待できます。
しかし、IT・セキュリティ人材の不足に悩む多くの企業では、自社の現状や目指すべき評価水準を自力で判断できず、SCS評価の獲得が進まないといった懸念点もあります。★3や★4の要求項目には「所有情報認証」「仮想空間内での挙動観察」など、専門技術の理解を求められる要件が多く、自社の現状を正しく判定する難易度が高いからです。ツールの単なる導入だけでなく、ポリシー通りの運用を示すログを収集・分析しているかといった、セキュリティ対策の「証跡」まで求められる点もハードルが高いと言えます。
さらに、目標とする評価水準の獲得に向けて、過不足のない投資を判断する必要もあり、その判断が困難で身動きが取れないケースもあります。これらの問題を解決するため、専門知識を持つ第三者のアセスメント(評価分析)を受けるケースもあります。
脅威の侵入検知でなく、安全に閉じ込める
「HP Sure Click Enterprise」
このように難しい面もある★3・4への対応を検討する企業にとって、有力な選択肢の一つが「HP Sure Click Enterprise(SCE)」です。一般的なアンチウイルスなどのエンドポイント保護(EPP)や検知追跡ツール(EDR)は、パターンファイルやAIによる脅威の検知に依存します。このため、未知の攻撃やすり抜けを防ぎきれず、また、アラート対応に追われる「検知疲れ」を引き起こしやすいという問題がありました。
これに対してHP SCEは、脅威の侵入を検知するのではなく、侵入されても問題ない環境で実行させるアプローチをとります。具体的には、CPUが持つハードウエア仮想化機能によりメモリー上に作られた「使い捨ての超軽量仮想マシン」(マイクロVM)上でファイルを開きます。このため、仮に不審なコンテンツに脅威が含まれていた場合でも、マイクロVM内に隔離することで、ホストPCや社内ネットワークへの影響を抑えることが期待できます。
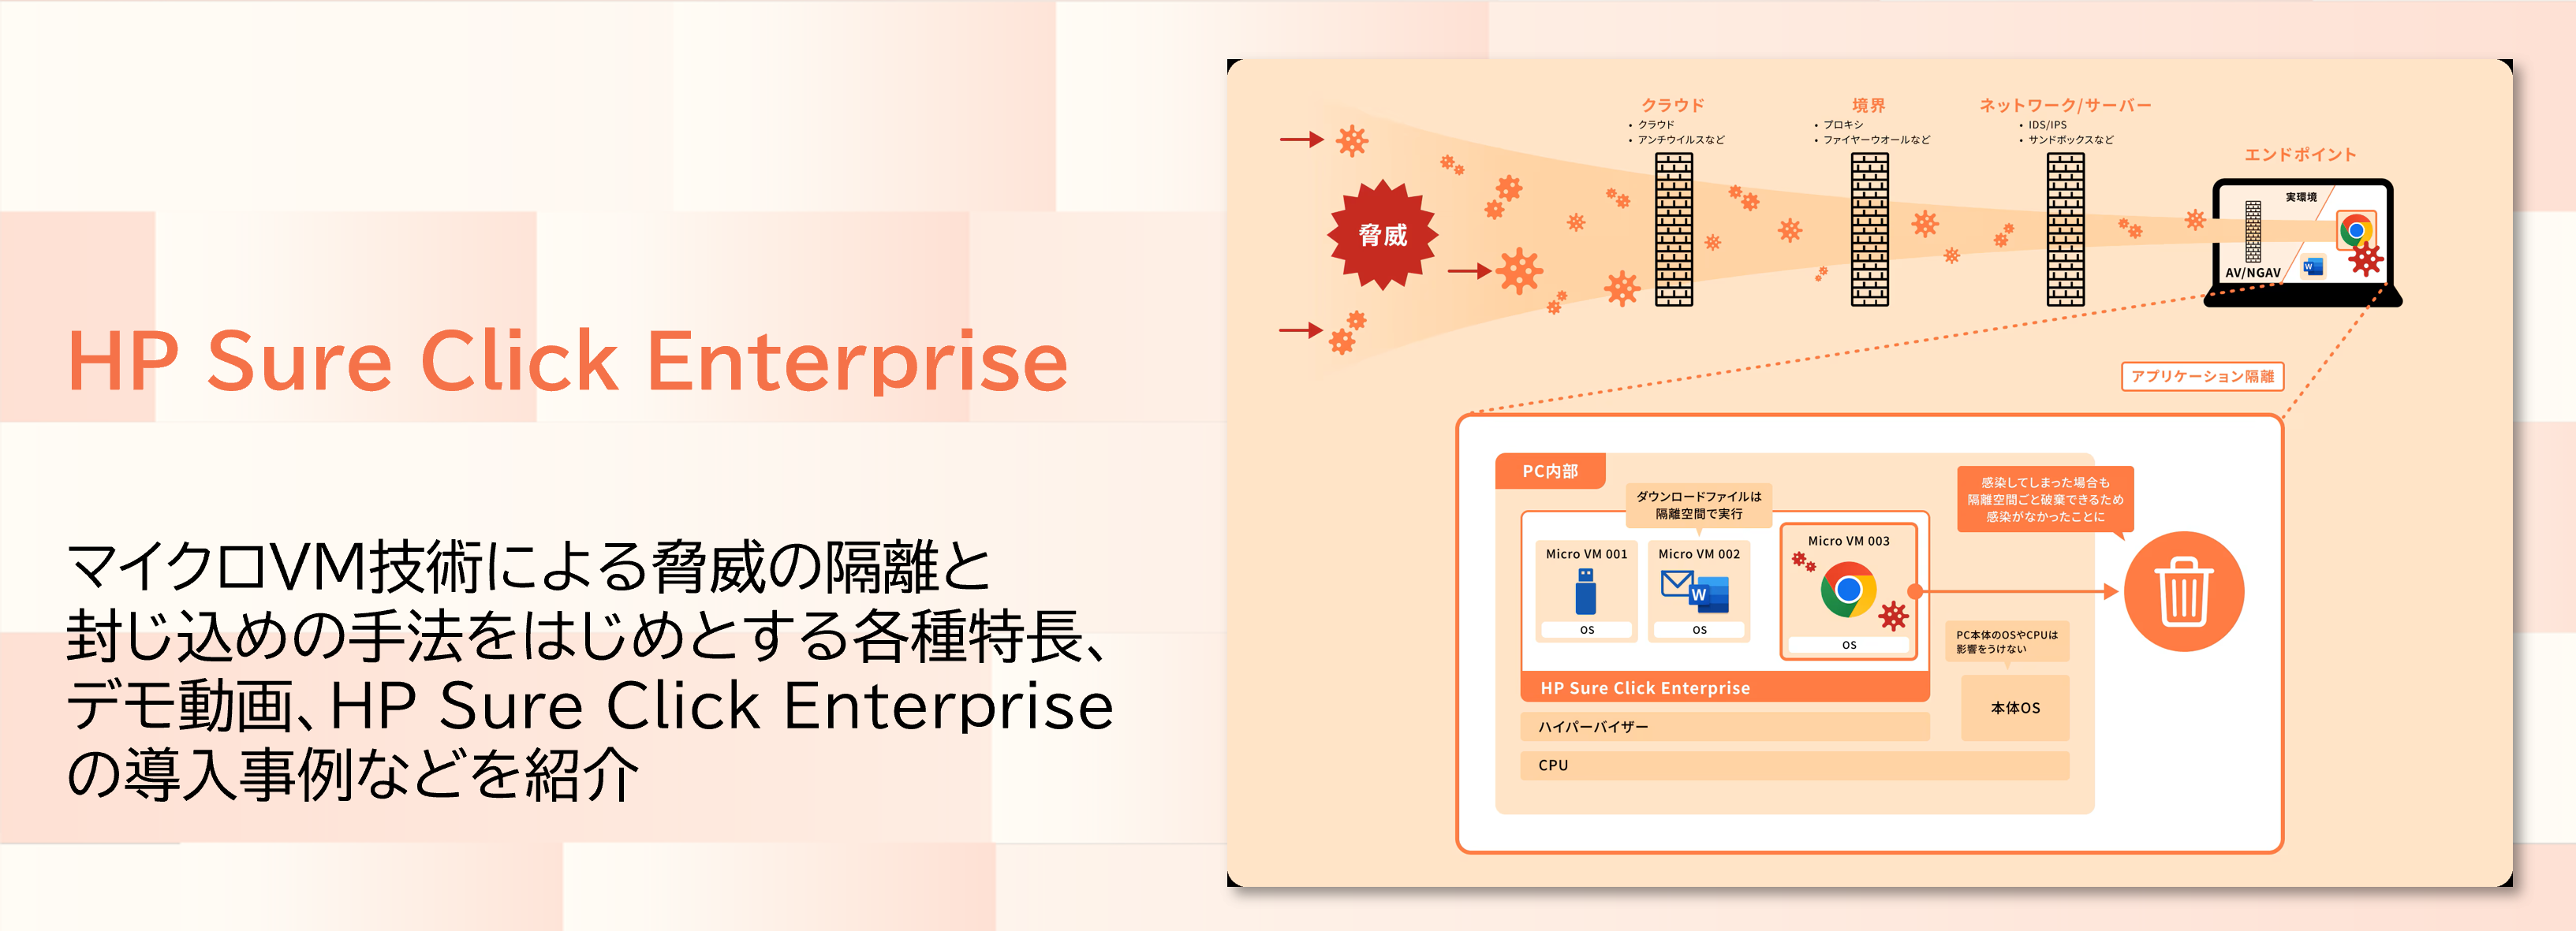
HP SCEは、独自技術と高度な管理ツールにより、SCS評価制度の要求事項に幅広く対応します。特に、★4の取得に必要とされる脅威への高度な監視・対応要件を満たすために、「仮想空間内での挙動観察(検知)」と「詳細な脅威レポートの作成・分析」の両機能を備えています。
HP Sure Click Enterprise 及び Wolf Pro Security
大分類 | 要求事項 | ★3 | ★4 | 評価基準No. | 備考 |
ガバナンスの整備 | サイバー攻撃及び予兆を監視・分析する体制を整備すること | ○ | 1-2-2-2 | ・管理ツール内の脅威レポートを活用し分析及び判断が可能なため体制の整備に貢献 | |
攻撃等の防御 | システム及び情報の重要度に応じて認証の強度及び実装方法を決定すること | ○ | ○ | 4-1-3-1 | ・管理ツール認証にHPIDを利用した場合、多要素認証の設定が可能 ・ID/パスワードに加え所有情報認証を設定可能 |
攻撃等の防御 | ハードウェア、OS及びソフトウェアの安全な構成を確立し、維持すること | ○ | ○ | 4-4-1-2 | ・リムーバルメディア自体を信頼できないメディアとして設定が可能 ・推奨されるポリシー設定の提供が可能 |
攻撃等の防御 | システムをマルウェア感染から保護すること | ○ | ○ | 4-4-5-1 | ・パターンファイルのアップデートは自動提供 ・ホワイトリストなどでの対応も可能 ・メールの添付ファイル、本文リンク先のダウンロードファイルなどからの侵入を隔離して防御が可能 |
攻撃等の検知 | ハードウェア及びソフトウェアの状態及び挙動を監視すること | ○ | 5-1-2-3 | ・仮想空間内での挙動観察が可能 ・管理ツール内でレポート収集が可能 | |
攻撃等の検知 | セキュリティインシデントとして扱う対象範囲を明確にし、運用していること | ○ | 5-2-1-2 | ・管理ツール内の脅威レポートを活用し分析及び判断が可能 | |
インシデントへの対応 | セキュリティインシデントへの対応手順、対応体制等を定めること | ○ | ○ | 6-1-1-5 | ・管理ツール内の脅威レポートを流用したレポート作成が可能 |
※出典:HP社資料
SCS評価対応のアセスメントからソリューション運用までサポート
SCS評価制度への対応やHP SCEの導入・運用を、IT人材不足に悩む中小企業が進めるには、専門知識を持つベンダーによる伴走型サポートが不可欠です。当社アルファテック・ソリューションズもその1社で、日本HPが主催する「HP Wolf Security Japan Partner of the Year 2023」を受賞するなど、HP SCEを含む「HP Wolf Security」の導入・運用に関する国内トップクラスの実績を持ちます。
当社は、国内最大手のITディストリビューター「ダイワボウ情報システム(DIS)グループ」の一員であり、企業のITインフラ設計・構築を本業とする技術者集団です。全国112拠点のグループ基盤を生かし、サプライチェーン全体を最適化する視点で提案・構築を行います。当社のアセスメントで浮上した課題に対しては、SCS評価制度の基準を満たすための具体的な設計・構成案まで一気通貫で提示できます。
具体的にお勧めしたいサービスメニューは、まず「SCS評価制度対応 アセスメントサービス」です。「何から始めるべきか分からない」といったお悩みを持つ企業に対し、前述した7つの大分類に沿って、現状の対策状況をヒアリングして分析します。そして、目標とする★の取得に向けた明確なロードマップを策定します。
当社のアセスメントを基にHP SCEを採用した場合には、システム導入に加えて、「HP Sure Click Enterprise 運用サービス」でその後の運用までをサポートします。当社の豊富な実績とノウハウを凝縮し、導入時の最適なポリシー設計・展開はもちろん、導入後もトラブル対応やバージョンアップの全台展開、動作検証を実施します。さらに、検知した脅威情報を分析して、ブラックリスト登録や技術支援も行います。こうしたサービスにより、情報システム担当者の負担を劇的に軽減し、高いセキュリティ評価の継続維持を強力にバックアップします。
SCS評価制度への対応準備、および失注リスクを回避し競合優位性を高めるセキュリティ基盤構築に向けて、ぜひアルファテック・ソリューションズへご相談ください。